如果你手里攒了好几台云服务器或者轻量 VPS,又觉得哪吒监控(Nezha)配置起来步骤繁琐、依赖项偏重,那么轻量好玩的 Komari Monitor 绝对值得你一试。Komari 是一款基于 Go 语言开发的开源服务器探针监控面板,架构上保持了极简的“服务端 + 独立 Agent”形态。它不仅原生内存占用极低、支持公开的状态展示大厅,还能通过优雅的 WebSocket 协议实时推送被控机的 CPU、内存、磁盘、系统负载以及双向流量数据,非常适合个人站长和多 VPS 玩家快速建立运维监控台。
不过在翻看网上的旧教程时你可千万别被带偏了——早期版本常提到“默认账号 admin 密码 admin”,而这次我们基于 2026 年底最新发布的 Komari 服务端 1.6.1 以及配套的 Agent 1.5.11 进行了全新实测。新版 Komari 已经彻底重构了首发部署流程,启动后直接通过内置的五步 Web 安装向导自设管理员凭证,根本不存在任何默认口令。接下来,我们就按真实生产环境的标准,带你一步步把这套小巧强悍的监控系统稳稳跑起来。
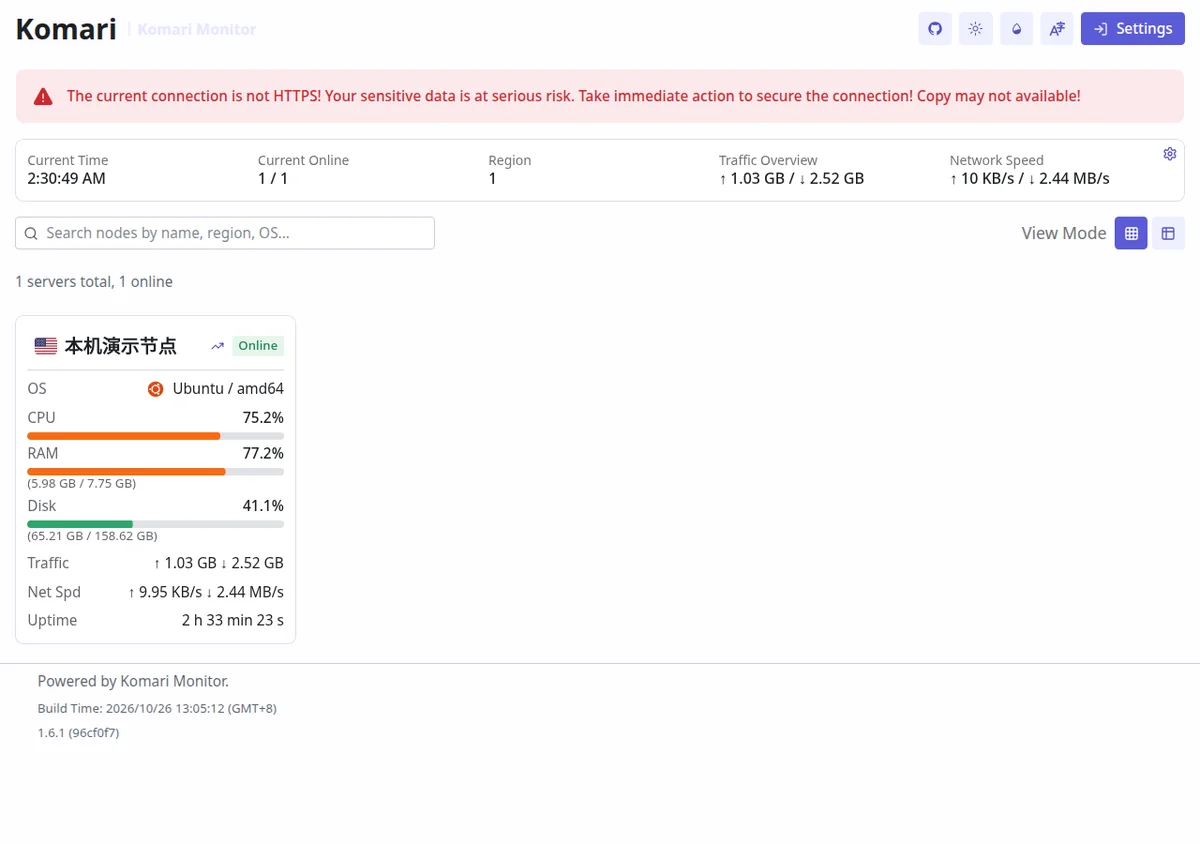
成品长这样
在所有节点配置完成并建立长连接后,你只要直接打开服务器的公开域名或公网 IP,就能看到一张极其清爽的前台看板。每台接入的机器都会以卡片形式排列,系统在线时长、网络延迟、核心资源消耗一目了然,每过几秒就会随着 WebSocket 消息平滑跳动更新,既不扎眼又足够实用。
准备工作
在动手敲命令之前,请先确认你手头具备以下几项基础条件:
- 一台 Linux 云服务器(用于部署面板服务端):无论是 Debian、Ubuntu 还是 CentOS 都行。因为服务端基于 Go 单二进制编译,整体运行时仅占用几十兆内存,即便是一核 512MB 内存的入门级 VPS 也能毫无压力流畅运行。机器上需要提前安装好 Docker 与 Docker Compose 插件。
- 放行服务端通信端口:Komari 面板服务默认监听
25774端口。请务必在你的云厂商安全组防火墙以及系统内(UFW 或 iptables)将TCP 25774端口放行,否则后续浏览器打不开向导、被控机探针也连不上服务端。 - 被监控机网络通畅:未来你需要监控的机器无论是公网主机还是内网小主机,只要出网能够通过 TCP 访问到你刚才那台主控服务器的
25774端口即可,被监控机本身不需要开任何入站端口。
第一步:Docker Compose 部署服务端
-
创建专用目录并编写配置文件:为避免文件混乱,建议在用户家目录专门为 Komari 建立一个独立的项目文件夹。进入目录后,我们新建
docker-compose.yml文件来定义容器服务:mkdir -p ~/komari && cd ~/komari cat <<'EOF' > docker-compose.yml services: komari: image: ghcr.io/komari-monitor/komari:latest container_name: komari restart: unless-stopped volumes: - ./data:/app/data ports: - "25774:25774" EOF这份配置直接拉取官方 GitHub 镜像中心(GHCR)的最新镜像,并将容器内部的
/app/data目录映射到宿主机当前的./data目录,保证你后续的账户数据与监控记录永久落盘。 -
在后台拉起容器:文件编写完成后,直接执行标准 compose 命令启动服务。Docker 会自动从镜像源拉取构建好的镜像并创建对应容器:
docker compose up -d -
检查服务输出以确认就绪:等待两三秒后,查看容器输出的实时日志。只要能看到带有版本号的启动 Banner,以及提示首次安装向导就绪的英文提示,就说明服务端已经成功监听了端口:
docker compose logs -f如果控制台输出了类似
First-run installation guide is available的日志信息,代表主服务启动完全正常,你可以按下Ctrl + C退出日志跟踪,准备进入浏览器进行初始化配置了。
容器启动后,会在宿主机的
./data 目录下自动生成两个核心 SQLite 数据库:一个是存储账户、面板节点列表与基础配置的 komari.db;另一个是专用于记录节点时序性能指标的 metrics.db。由于两者均开启了 WAL(Write-Ahead Logging)高并发读写模式,平时会伴随生成 -wal 和 -shm 临时文件。未来如果你需要迁移或备份面板,切记不可单单只拷一个 komari.db,而应当在停机维护时将整个 ./data 目录整体打包带走,否则历史性能监控曲线将全部丢失。
第二步:走安装向导建管理员
容器跑起来后,浏览器直接打开 http://你的服务器IP:25774。服务启动时日志里会明确提示“First-run installation guide is available”,所以第一次访问并不会直接把我们丢到空白前台,而是会自动跳转到 /install 安装向导页面。
向导一共只有 5 步,流程非常清晰:Welcome(欢迎页)→ Administrator(管理员配置)→ Site(站点设置)→ Database(指标库设置)→ Confirm(确认并完成)。我们一步步往下点即可:
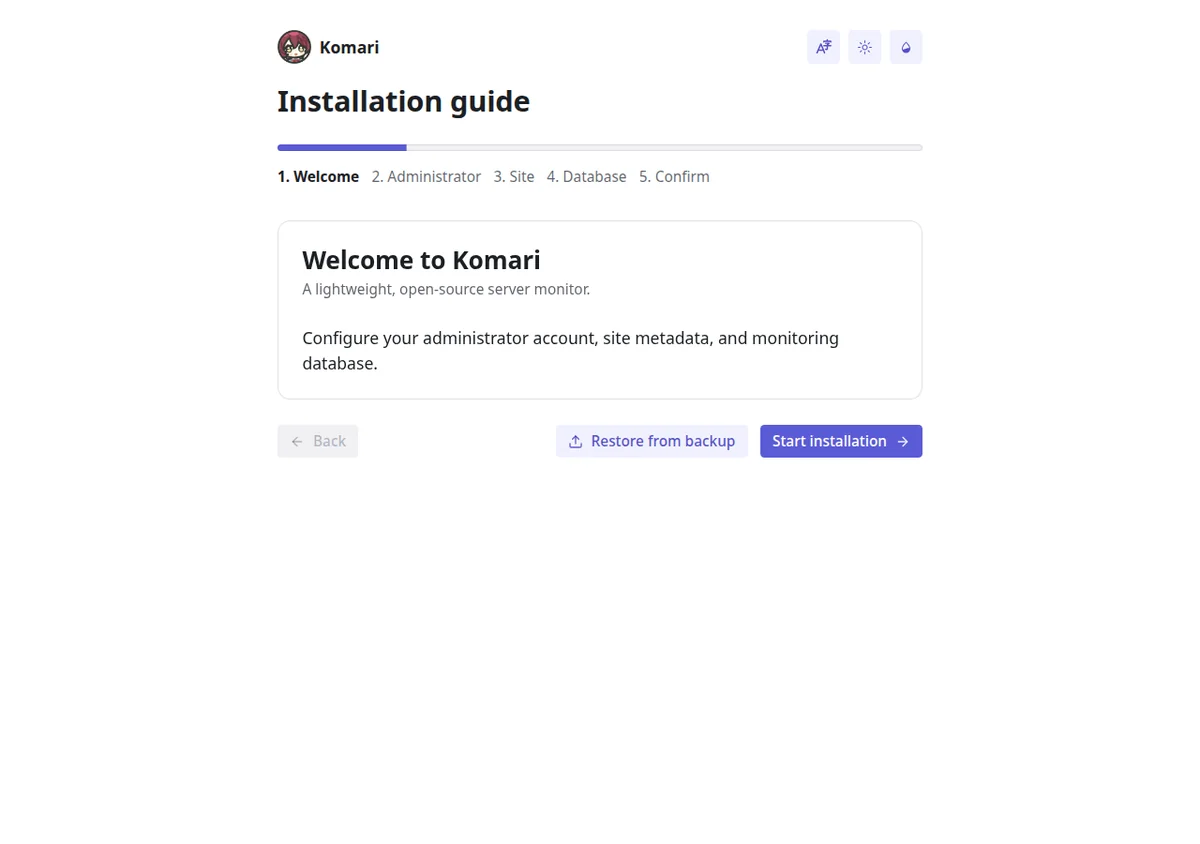
这里重点提醒大家:到了 Administrator 这一步,必须自己设定管理员用户名和密码。很多网上老教程会写“默认账号密码是 admin/admin”,请千万别抄!Komari 1.6.x 已经彻底移除了默认口令逻辑,这里必须老老实实自己输一组强密码。万一装完手抖忘了密码,后台是找不回来的,只能去容器或机器终端用 komari chpasswd 命令行工具做急救改密。
接下来的两步保持默认就行:Site 步可以给探针面板起个名字(默认叫 Komari);Database 步是确认监控指标时序库的路径,向导默认写的是 ./data/metrics.db,直接点下一步;最后在 Confirm 页面核对一遍配置信息,点击“Complete installation”完成安装。
注意:如果当前是通过裸 IP 加 HTTP 端口访问,页面顶部会长驻醒目的红色警告条:The current connection is not HTTPS!...。更麻烦的是,现代浏览器在非安全上下文中会直接禁用 Clipboard API,导致向导和后面生成节点安装命令时,点击“一键复制”按钮毫无反应。正式生产环境强烈建议前置 Nginx 或 Caddy 配置域名并套上 HTTPS 反向代理;临时测试若复制失灵,请手动选中命令行文本进行复制。
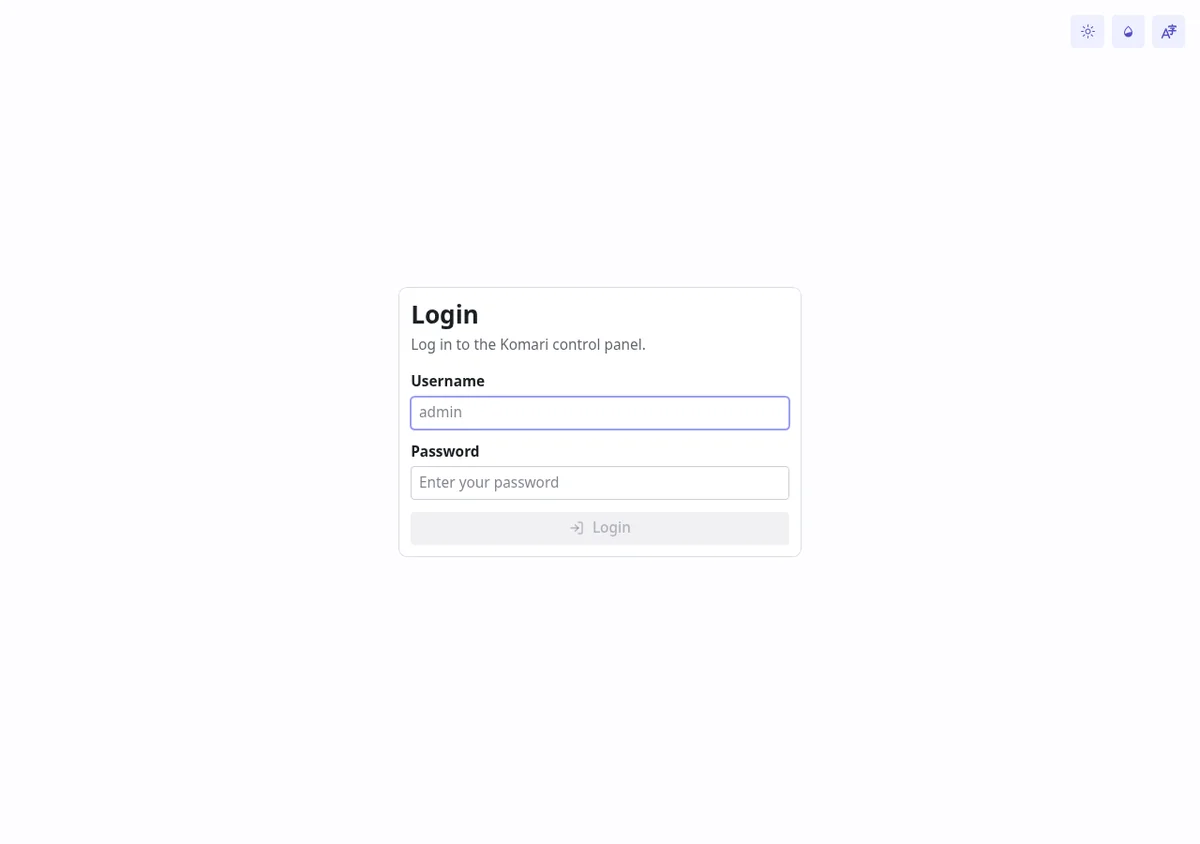
安装完成后页面会自动重定向到公开状态首页。此时状态页是空的,还没有任何节点。点击右上角的 Login,输入刚才在向导里自己设定的管理员账号密码登录,登录后便可直接进入 /admin 管理后台。
第三步:添加节点并接入 Agent
想要监控各台小鸡的资源占用情况,我们需要先在面板上登记节点换取通信密钥,再到被监控的目标机上跑探针。点击后台左侧菜单的 Server List(即 /admin/servers 页面),点击右上角的 Add 按钮新建节点:
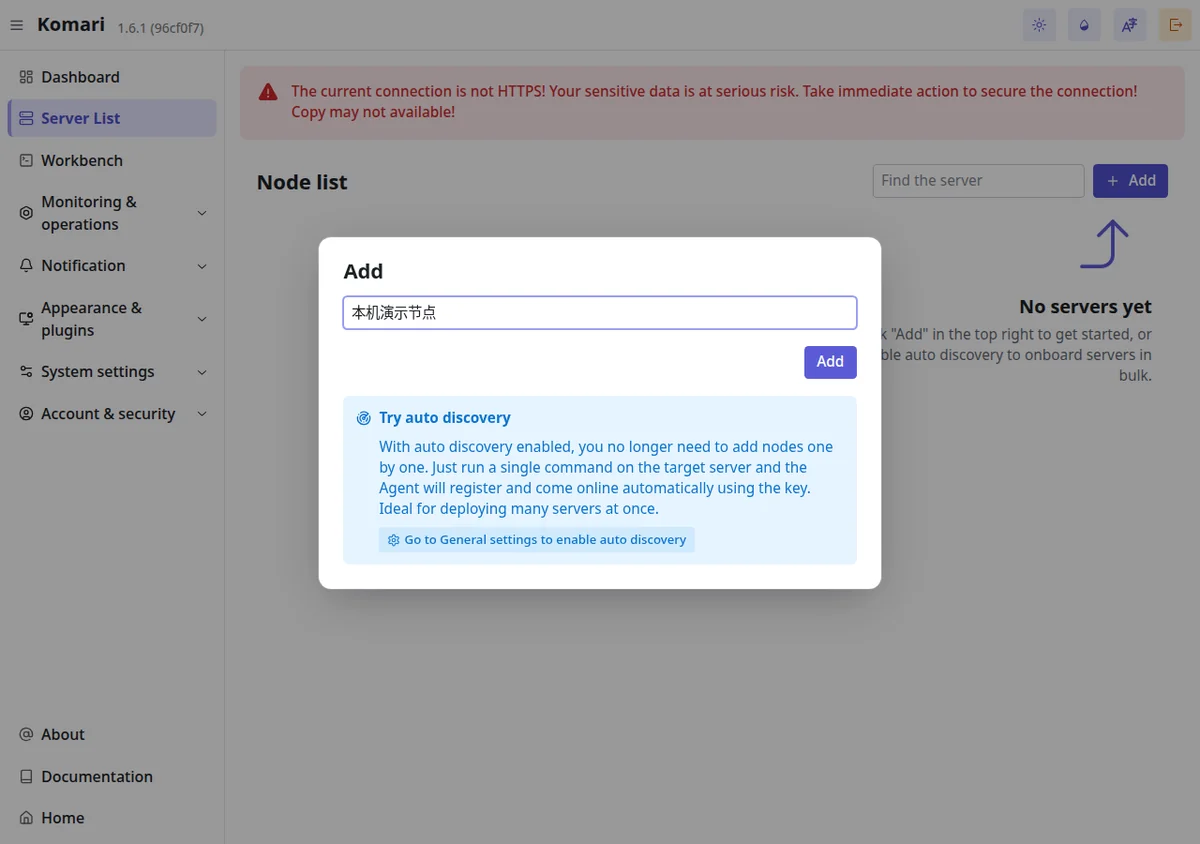
弹出的表单里只要填一个好记的节点名字(比如 Tokyo-VPS 或 Home-Lab),确认后系统就会立刻为该节点生成一串专属的通信密钥(节点 Token)。有了 Token,面板这一侧的准备工作就全部搞定了。
接下来登录被监控的服务器。需要说明的是,Komari 的服务端与探针(Agent)是完全独立的两个仓库、两条版本线。服务端目前是 1.6.1,而 Agent 客户端对应的是 1.5.11,下载二进制时千万别搞混。我们去官方 Releases 页面下载对应系统架构的 komari-agent 二进制文件,解压赋予执行权限后,执行以下命令连上面板:
# -e 填面板的访问地址,-t 填刚才后台拿到的节点专属 Token
# 建议带上 --disable-auto-update,防止客户端后台自动更新导致版本漂移
./komari-agent -e http://面板IP:25774 -t <你的节点Token> --disable-auto-update
Agent 启动后会通过 WebSocket v2 协议与服务端握手建立长连接。实测终端回车敲下后,回到 Komari 前台状态页刷新,仅仅过了两三秒,刚才添加的节点卡片状态就由离线瞬时跳变成了绿色的 Online。此时 CPU 使用率、内存、硬盘以及网络流量进出与在线时长均开始实时跳动,整套监控体系就算平稳接通了!
踩坑实录
1. 新版无默认管理员口令,遗忘只能依赖急救子命令
自 1.6.x 起,服务首次启动强制跳转 /install 向导,由管理员在页面手动设置首个账号及口令。网上旧教程流传的默认账密已全面失效。若初始化后遗忘口令,切勿盲目删库,可直接调用服务端二进制内置的急救命令 komari chpasswd 强制重置密码;若遇到二次认证异常,亦可使用 komari disable-2fa 快速摘除。
2. 未启用 HTTPS 会触发常驻红字警告,且一键复制命令失效
若直接通过 HTTP 协议暴露面板,页面顶部会常驻显示非 HTTPS 环境的红色警告标语。受现代浏览器安全上下文限制,非安全源(HTTP)下剪贴板 API 无法调用,将导致节点添加页面的“一键复制 Agent 安装命令”失效。生产环境强烈建议通过 Nginx 或 Caddy 配置反向代理并加载 SSL 证书;纯内网直连时,需直接在后台节点列表或接口中手动复制节点 Token。
3. 服务端与 Agent 分属独立仓库与版本线,参数需按需防漂移
Komari 服务端与 Komari Agent 是 GitHub 上的两个独立仓库,其发布版本号并不对齐(例如服务端 1.6.1 对应探针 1.5.11),下载发布包时切勿混淆二进制文件。此外,Agent 探针默认开启自动拉取最新版更新,若在生产集群中要求版本严格冻结,启动时应显式附加 --disable-auto-update 参数以防运行时产生不可控漂移。
4. 监控双库架构拆分,仅备份主库将丢失全部历史监控曲线
Komari 的持久化数据采用双 SQLite 数据库拆分设计:komari.db 仅存储账号、节点元数据及站点配置,而各节点的 CPU、内存、网络等历史时序指标存放在独立的 metrics.db 中。两库均默认开启 WAL 模式,若备份时只复制 komari.db 或漏掉 -wal、-shm 文件,将直接导致历史监控图表完全归零。务必以整体目录为单位进行冷备。
升级与备份
版本升级
使用 Docker 部署时,升级只需拉取最新的 ghcr.io/komari-monitor/komari:latest 镜像并重新 docker compose up -d 即可;若采用独立二进制运行,停服后直接替换旧版 komari 执行文件并启动。系统在检测到新版本时会自动执行数据库迁移。在任何升级操作前,务必先完成一次数据快照以防版本不兼容。
数据备份与恢复
因主库与指标库均运行在 SQLite WAL 模式下,热备份容易造成时序索引不一致。建议在进行周期性备份时先停止容器或主进程,将整个持久化 data 目录(包含 komari.db*、metrics.db*、主题与插件)完整打包归档。恢复时只需解压归档并重新挂载回容器内的 /app/data(或放置于二进制工作目录的 ./data)即可完全还原。
# 1. 停服确保 WAL 事务刷盘并释放文件锁
docker compose down

# 2. 完整归档包含双数据库及配置插件的持久化目录
tar -czvf komari_backup_$(date +%Y%m%d_%H%M%S).tar.gz data/

# 3. 备份完成后重新拉起服务
docker compose up -d

# 恢复说明:解压还原至 ./data 目录后启动服务即可
# tar -xzvf komari_backup_YYYYMMDD_HHMMSS.tar.gz